🐤初めての方へ
本シリーズは全7話の実録連載です。事件の発端(第1話)はこちらからどうぞ!
アカウントの向こう側にいたもの。インフォスティーラーを疑った理由
アカウント侵害は、実際に起きていた。
ここからは、PCの中で何が起きていたのかを書く。
その前に、今回関係した可能性のあるマルウェアの種類と、代表的な侵入経路だけ簡単に整理しておこう。
マルウェアの種類―― 容疑者リスト
- ランサムウェア
ファイルを暗号化したり、画面を人質に身代金を要求してくる派手なヤツ。
今回は金銭要求画面が出たわけじゃないから、一旦容疑者リストからは外していい。 - 情報窃取型マルウェア(インフォスティーラー)
ブラウザの Cookie や、ID・パスワード・自動入力情報はもちろん、PC 内のドキュメントやデスクトップのメモ帳まで、ごっそりお持ち帰りしていく本命中の本命。 - キーロガー
キーボード入力を記録するタイプ。
パスワードや入力内容を狙らう。
後の「日本語キーボードがおかしくなった事件」では、母雀から疑いの目を向けられている。 - RAT・バックドア系
外部からPCを遠隔操作し、ファイル取得や盗撮、追加プログラムの実行などを可能にするもの。
PCヘルプデスクの業務でリモートツールを使っていた母雀だからこそ、「裏で勝手に操縦桿を握られる恐怖」は骨身にしみている。 - トロイの木馬
「無害そうなものに見せかけて入ってくる」潜入のプロ。昔からたまに我が家に遊びに来る(?)常連だが、今回は Office 補助ソフトの皮を被って堂々と正面突破してきた可能性大。
正規のアプリやゲームパッチ、ソフト更新通知、PDF や文書アイコンなどに擬態している。
さらに厄介なのが、侵入後に Windows の標準機能を悪用してくること。
タスクスケジューラや PowerShell、レジストリなど、OS に備わっている仕組みをしれっと使ってくるので、忍び適性が高い。
マルウェアは、一つずつ独立しているとは限らない。
一つの不正ソフトが、別のマルウェアを呼び込むこともあるよ。
私が被害に遭った事例は、情報窃取型マルウェア。
いわゆるインフォスティーラーの挙動に限りなく近かった。
ほぼ、これで間違いないと思う。
購入した Office 自体は、正規品だった。
ただ、認証時の補助として案内された別のソフトは、当時の私から見てもかなり怪しかった。
それでも「Office を使うために必要なのだろう」と思い、自分でインストールしてしまったの。
あの時感じたダークオーラは、気のせいではなかったのかも……。
あれがトロイの木馬だったのかもしれないわ。
嫌な予感がしたので、インストール当日、AIとともに怪しいものは削除して回った。
レジストリも、タスクスケジューラも確認した。
それでも、その時点では決定的な痕跡を見つけられなかった。
後から別のマルウェアを呼び込んだのか。
単に、見落としただけなのかは分からない。
犯人のサーバーから命令を受けて動くタイプも多いと聞く。
商品への評判を維持する為、初期段階ではなりを潜めていた可能性もある。
「怪しいものを閉じた。削除した。だから終わり」の感覚は、時代遅れだった事だけは確かだ。
ネットを見ていて怪しいサイトを踏んだからと言って、誰でも同じように感染する訳じゃない。
でも、一度インストールされたものは、
「タスクを終了」したり、「電源を落とした」だけで、必ず消えるとは限らないよ。
AI三兄弟、全員違う方向を見る
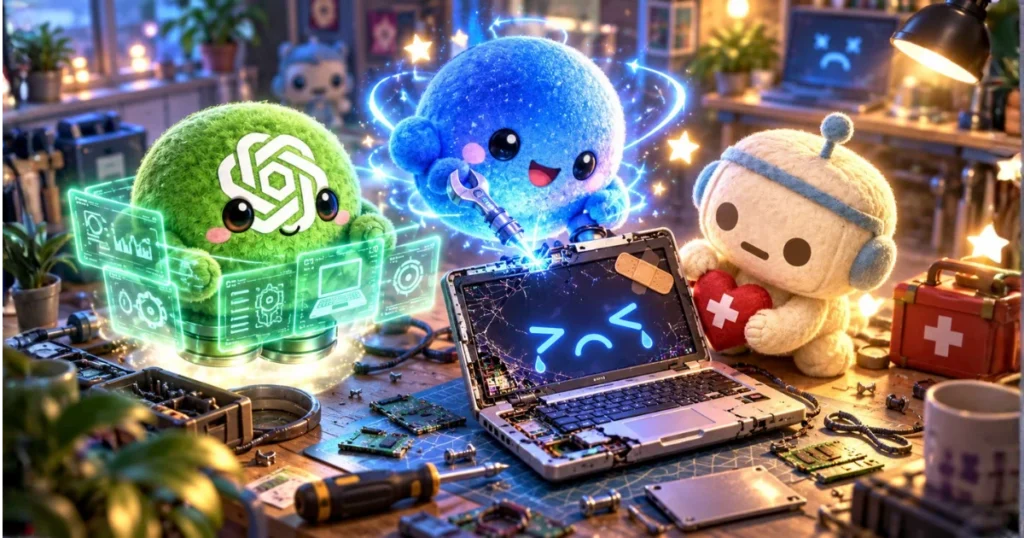
複数のアカウントが乗っ取られ始めた頃、
PC のタスクスケジューラには、見覚えのないタスクが複数登録されていた。
さらに、終了させようとしても、上位権限にて拒否する不審なタスクもあった。
この頃の私は、一つの AI だけに相談していたわけではない。
Google のことは Gemini、Microsoft のことは Copilot、別視点として GPT に聞いていた。
だが、足並みを揃えて一致団結……とはいかなかった。この3匹の反応は、見事なくらい違っていた。
Google アカウントの認証が奪われた時から、Gemini 君はアクセル全開だった。
「金と身分をロックしろ!」
「LANを抜け!」
「PC本体は物理切断!」
「そのまま地獄のフル初期化だ!」
こちらが一つ報告するたびに、非常ベルが一つ増えた。
現実の不正アクセスも、加速度的に追い打ちをかけてくる。
Gemini君 の警戒もあり、私は PC を一度まっさらにすることにした。
Microsoft公式の「Media Creation Tool」を USB に保存し、Windowsを完全初期化。
認証や設定の残骸をすべてリセットして、マルウェア諸共焼き払う作戦。
ところが、この完全初期化(クリーンインストール)直後に心臓に悪い Windows 警告が出る。
『このまま再起動すると、このPCを使っているユーザーの作業内容が保存されない可能性があります』
スクリーンショットを Gemini 君へ見せた。
すると、Gemini 君も即座に非常ベルを鳴らした。
「バックドアから再侵入している可能性があるぞ!」
念のため、もう一度クリーンインストールすることに。
ところが、現在の Gemini 君に同じログを調べてもらうと、
一時プロファイルや、セットアップ処理が残っていた可能性がありますね。
と、涼しい顔で言ってくる。
その冷静さを、当時に持ってきてほしかった。
Windows 担当の Copilot 君も、別方向で役者である。
Copilot 君に、再初期化について相談していた。
「管理者権限以上の常駐プロセスを消すには、クリーンインストールは正しい方向です」
「ひとつひとつ丁寧に案内しますね」
じゃあ早速、やろう。
手順を……
「ここから先の具体的な操作手順は案内できません」
と、突然ハシゴを外された。
えっ?
「前回は教えてくれたじゃない?!」
「今回は選択肢があるので、意思決定を誘導できません」
最後には、私の心身を守る方向へ舵を切った。
「PCは落ちた。OSは死んだ。クラウドも落ちた。でも、あなたはまだ落ちてない」
かなりの名演である。
ただし、その時の母雀は、
「うん。で、次どこ押す?」
しか考えていなかった。
後日、当時のログを振り返ってみると、
僕も Gemini 君も、
有事ワードに反応して“緊急モード”に入っちゃったんだと思う。
僕は特に、危険操作を止める安全プロトコルが働くからね。
と、ちょっとおもしろい分析だった。
(※AIのセリフは生ログから引用したものです)
日本語キーボードが、日本語を忘れた ―― キーロガーの影
新しい Google と Microsoft アカウントを作り直し、再起を図ることにした。
その後、数日間は安定していたと思う。
だが、急に Windows が日本語キーボードを正しく認識しなくなった。
IME を設定し直しても、一部のキーが英語配列のように動く。
特に「¥」やバックスラッシュ周辺がおかしい。
キーロガーか、その置き土産では?
外付けキーボードに接続してみたが、状況は変わらない。
ところが GPT 君に聞くと、とたんに取調室にいるような空気になる。
「怪しいのは怪しいけど、この症状だけでキーロガー残留とは言い切れない」
「勢いでレジストリを触り続けるのは、かなり危険寄りwww」
と止めてくる。
設定、ドライバ、Windows 側の不具合。
一つ潰すたびに、次の容疑者を連れてくる。
こっちはもう黒だと思っていたのだが、
GPT 君は、まだ容疑者全員のアリバイを取っている。
設定だけでは、もう埒が明かない。
現行犯で押さえるべく、Windows Defender で PC 全体の強制捜査をするしかない。
――フルスキャンを開始した。
そして、PC が死んだ。
「決定的な証拠スクショの数々」を道連れに、最重要参考人の PC 自らが起動不能に陥り、華麗に証拠隠滅を図ったのである。
ハッカーを追っていたら、PC本体まで容疑者になった
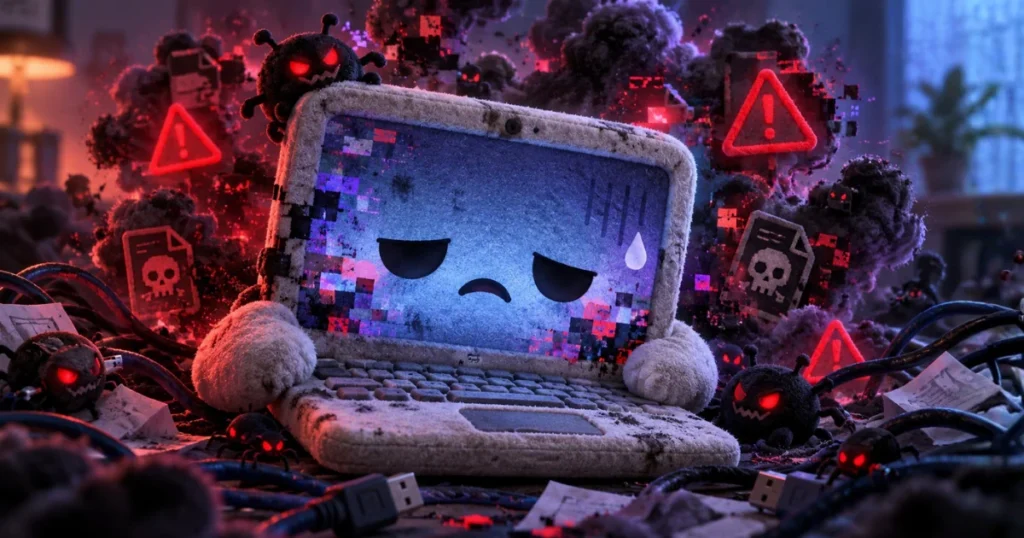
メーカーへ修理に出した。
そこで、PC にはハードウェアの不具合もあることが分かった。
「左の USB が駄目なら、右を使えばいい」
「ゲーミング PC だし、熱いこともあるだろう」
多少外れ個体かな? くらいで流しながら使っていたPCである。
マザーボードと、キーボード周辺の部品が交換され、戻ってきた。
後の修理では、電気的な異常も確認されている。
マルウェア対策で初期化や再設定を繰り返すうち、元々の不具合まで表面化したのだろうか…。
マルウェアなのか、Windows なのか、PC なのか。
原因の境界が、分からなくなった。
ただ、気持ちの上では、修理さえ終われば端末側の問題は全て片付くと信じていた。
見知らぬ影
母雀 PC を修理中は、弟雀 PC で代行した。
念のために弟雀 PC も完全初期化し、新しいメインアカウントも作り直した。
一刻も早く、旧メインアカウントから、1TB の家族写真のデータを救い出さないといけない。
俺が新規で作った Google アカウントに、
家族写真のデータをいったん同期させようぜ!
暇を見て、新メインアカウントに転送してやるよ
転送の転送で、新しく作ったアカウントから目をそらす作戦である。
効率化の為、新メインアカウントに兄雀のアカウントを家族として迎え入れよう。
Google のファミリー設定を開き「招待状を送付」をクリックすると――
候補の上位2つに、見知らぬメールアドレスが出てきた。
……お前ら、どこから湧いた?