※この記事は後編です。まだ読まれていない方は、まずこちらからどうぞ。
アカウントを削除しても終わらない恐怖
当時の私は、Google のサブアカウントは「メールを使うためのもの」くらいに考えていた。
時々使う、仕事用アカウント。
だが、実際に書き出されたデータを目の前にすると、その認識が甘かったことが分かる。
そこにあったのは、メールアドレス一つではない。
何年もかけて蓄積してきた、私自身の履歴そのものだった。
個人情報のすべてを持ち出された――そんな気分だった。
もう今更、守るものなんて何もない……。
即刻、アカウントを削除することにした。
だが、この判断が後の二次被害につながる。
削除した Google アカウントは、一定期間内なら復元できる。
しかも、復元できるのは本人だけとは限らない。
相手が先に手続きを進めれば、パスワードも復旧用メールアドレスも書き換えられてしまう。
それと、もう一つの可能性。
PC 本体がマルウェア(悪意のあるソフトウェア)に感染しているケースだ。
詳しい正体は、また別の章で明かすが、
まるで自宅 PC 内に監視カメラを仕込まれたように、ログイン情報を静かに盗み取り続ける。
当然、削除しても復活させた時点で察知される。
実際、後にこのアカウントを復活させた時、母雀だけが戻ったわけではなかった。
パスワードの使いまわしによる連鎖
削除すれば終わる。
そんな単純な話ではなかった。
前編で書いた JSON…が書き出す情報は、単に個人情報だけではない。
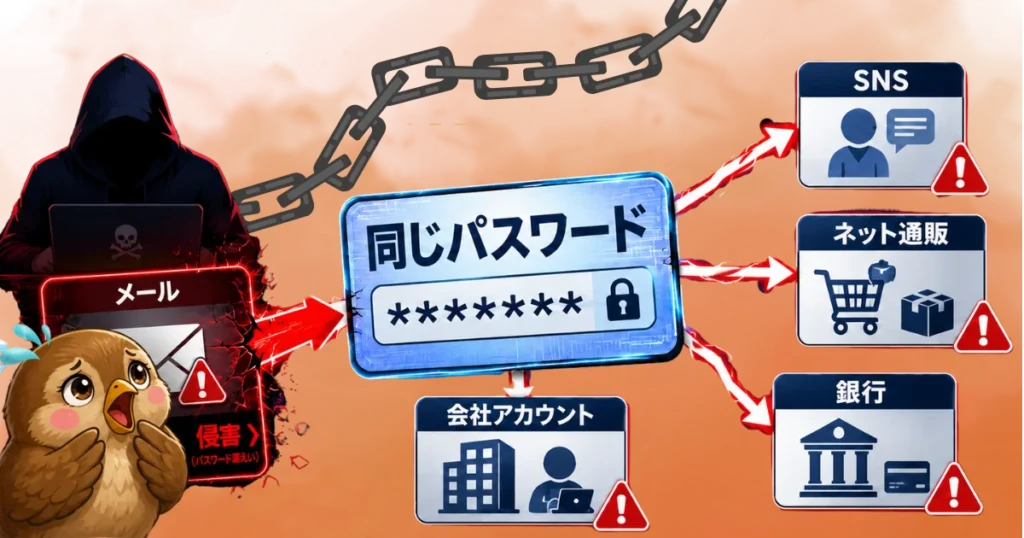
Webサイトに ID・PW を入力した経験があるならば、すべて書き出される可能性がある。
これがPWの使いまわしの恐ろしい所である。
Google の「パスワードマネージャー」は、ログインPWで守られているが、芋づる式とはよく言ったもので……
遠くでカチャっと音がした気がするのは、気のせいではないだろう。
母雀のアカウントも例外ではなく、次々と魔の手が伸びていった。
本命は、メインアカウントだった
Googleフォトが人質になった
生活の中心に使っていた、メインの Google アカウントも陥落。
PCからのサインインはブロックされ、スマートフォンの Gメール から入る低権限の管理セッションだけで息をしている状態に陥った。
家族の写真、子どもたちの成長記録、本人確認書類、スマホから転送した動画など、
1TBにも及ぶ10万枚近い Google フォトが人質にとられたも同然だった。
しかも、今どきの Googleフォトには AI が搭載されている。
クレジットカード情報を探してるの?
表面と裏面、セットで出すね~
アーカイブ情報でも大丈夫、ばっちり探し出すよ!
学生証とか社員証、運転免許証やマイナンバーカード…
更新で写真が変わるものは、記念に Google フォトに残してる方も多いのではないだろうか。
公的な申請に使うために、一時的にスマホで撮り、そのまま転送保存されたものもあった。
アーカイブで一見では表示されないよう配慮したつもりだったが、
ブラックボックスとしての機能を果たすのは、そっちではない――
Google フォトの「ロックされたフォルダ」の方だったと知ったのは、事件後である。
メインアカウントでも Google Takeout が始まった。
通知が来たら即キャンセルで対抗したが、いきなり準備完了通知が来ることもあった。
考えてみたら、犯人だってメールが見えるのだ。
不都合な通知は消してしまえば済む話なのかもしれない。
このアカウントは、もう守り切れないかもしれない…
一刻も早く、誰にも知られていないアカウントに引っ越したい
でも――
どうやったら、1TB の Google フォトを移せるんだろう
こちらも Google Takeout で持ち出せばいいんじゃないかしら?
1/10くらいは試したが、致命的な欠陥があった。
メタデータ(撮影日・場所等)と、画像データがバラバラで保存されるのだ。
課金してアドオンソフトで紐づけることは可能かもしれないが、いずれにせよ、手作業で結び直すのは、日が暮れるどころか季節が変わる作業だった。
しかも、大量のデータはエラーになりやすく、何度も処理が中断した。
細かく分散しないと持ち出せない。
最適解が見いだせないまま、時間ばかりが経過していった。
信頼できる端末とは?
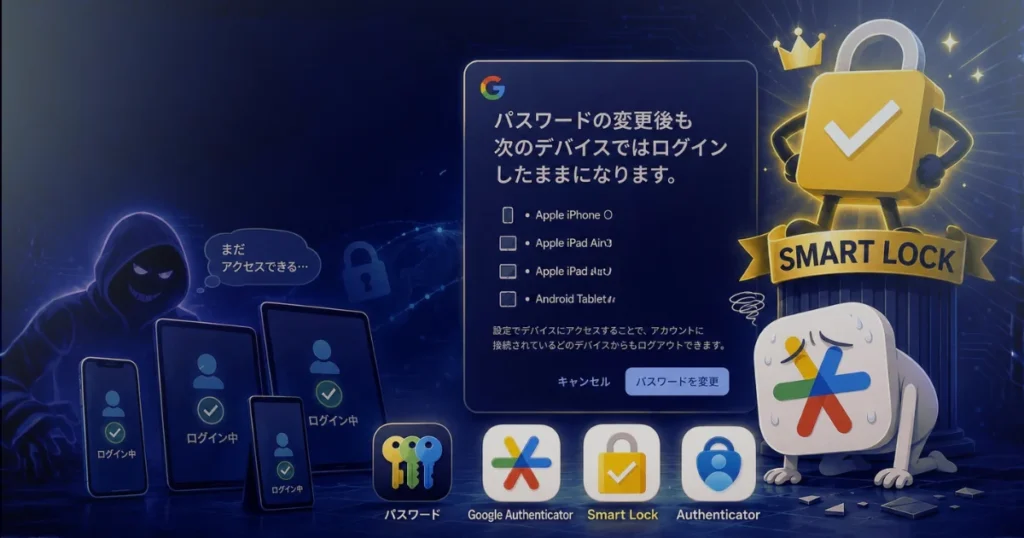
パスワード変更すると、
スマホや PC など、そのアカウントでログインしていた
すべての端末から強制的にサインアウト(ログアウト)されるよ!
犯人の端末も追い出せるかもしれないから、試してみて
一般論はそうかもしれない。
だが、重要な落とし穴があった。
パスワード変更後に、無慈悲な一文が記されていた。
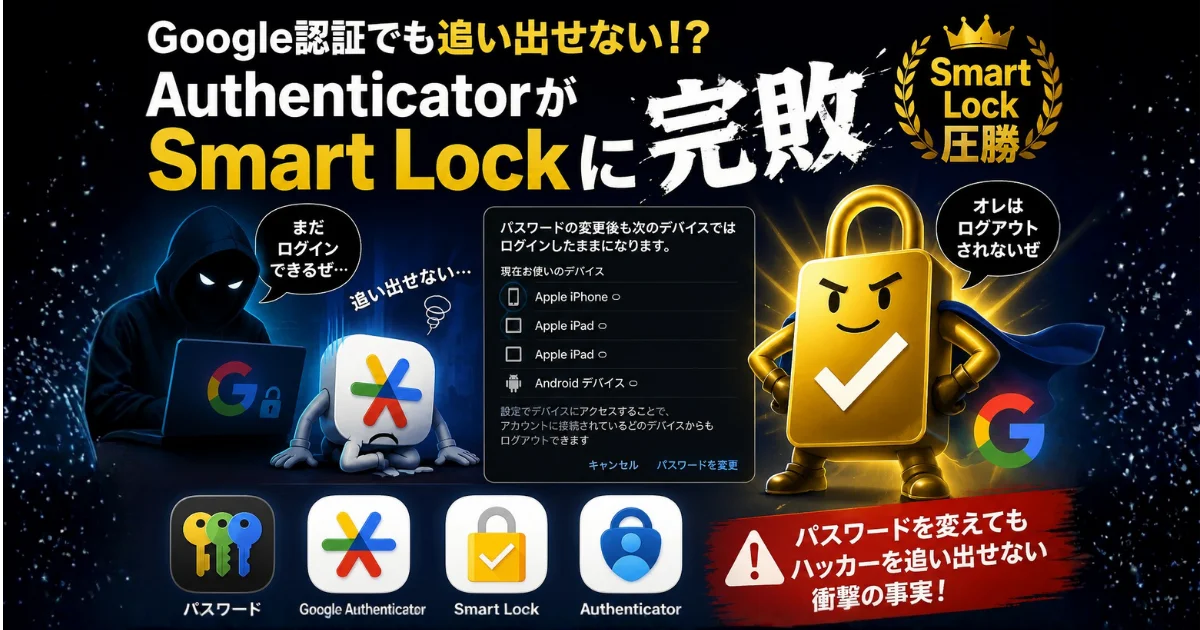
「パスワード変更後も、次のデバイスではログインしたままになります」
- iPhone 17
- 兄雀の Ipad
- 弟雀の Ipad
- 家族が誰も使っていない謎の端末 「JDN2-W09(Huawei)」
Google が保持する「信頼できる端末」 に、見知らぬ端末が紛れ込んでいた。
いつの間にかに、犯人の端末が Googleから「信頼」を勝ち取っていたのである。
「なんで……」
ここに大変な落とし穴があった。
PCでログイン認証する際、
「ログインを試みているのがご自身である場合は、[はい] をタップしてください」
という表示が出るが、自宅の住所の 〇〇市 と一致すれば、「はい」を押していた。
そこに疑う余地など1ミリもなかった。
それどころか「弾かれたら困る!」と焦るあまり、過去に届いていた未承認のログイン通知まで遡って、片っ端から「はい」を連打しまくり、
自宅以外の場所は「いいえ、心当たりがありません」を押してブロックするという暴挙にでた。
これこそが自分で掘った最大の墓穴そのもの。
モバイル回線を使っていれば、基地局の都合で東京 ⇔ 九州だってありえる。
しかも、自宅 PC に潜んでいたマルウェアが、踏み台(プロキシ)として動いていた為、犯人も、母雀の自宅 PC の回線を経由して Google へアクセスしていた。
つまりGoogleから見れば、それは偽装でもなんでもなく、正真正銘「自宅の固定回線」からのアクセス。
だから場所も同じ「〇〇市」と表示される。
この母雀の愚行は、裏に潜む犯人の端末を、Google公認の化身「信頼できる端末」へと昇格させるための、完璧な信任投票だったのだ。
母雀の端末は、この時すでに信頼できる端末から脱落していたと思われる。
いろいろな原因があるのだろう。
- 複数のサブアカウントを同じ携帯番号で作成
- 認証に手間取って、複数回サインインに失敗
- 「いいえ、心当たりがありません」の自爆
事件直後からサインイン時は、
第二認証(2FA)として Google Authenticator で認証を通し、
「信頼できる端末」を持つ子雀たちに追認要求を飛ばし、そこで「承諾」をもらって、やっと入れるというややこしい状態になっていた。
ただ、ありがたいことに、
スマホからなら、メールやユーザーの設定画面には入れたので、Google Takeout の通知を確認したり、写真をまとめて転送する操作は続行できていたのである。
Takeout を止められないなら、先に使い切ればいい。
相手より先に、家族総出で5回分を使い切る人海戦術に出た。
兄雀、弟雀、母雀。それぞれの端末から一回ずつ。
よりによって、それを指示してやっていたのは転職直後の職場だった。
母雀さん!
今すぐ『高度な保護機能プログラム』を有効にしましょう!
ジャーナリストや政治家も使うGoogle最強のセキュリティです!
これさえ入れれば、どんなハッカーも手も足も出なくなって完全勝利ですよ
だが、Smart Lock が最後の扉として立ちはだかった。
藁にもすがる思いで、その設定をONにした。
――それが、自ら退路を断つ「ギロチンの引き金」になるとも知らずに。
最後の砦「Smart Lock」が牙をむく
高度な保護機能プログラムが発動した瞬間、Google の仕様がガラリと牙を剥いた。
通常の2段階認証や、認証アプリといった「裏口」はすべて完全封鎖。
ログインや重要設定の変更には、「物理セキュリティキー(YubiKey)」または「Smart Lock(登録された端末)」による承認が、絶対条件となった。
そして、その Smart Lock の承認権限 をガッチリ握っていたのは誰か?
母雀でも子雀でもない。
思い当たるのは、あの端末「JDN2-W09」。
当時は「Smart Lock」の存在なんて、全く知らなかった。
既に誰かが登録している為、自分は登録できない。
だから、万全の態勢で突破を試みた。
- 第一パスワードを入力する
- Google Authenticator を通す
- 兄雀や弟雀の端末から承認をもらう
- 本人の電話番号へ届いた「ワンタイムパスワード」も入力する
「さすがにこれなら通るでしょ!」と確信していたのに、無情にも何度も弾かれた。
それどころか、認証要求は犯人の端末へも飛ぶことになる。
「なんで……。この忙しい時に!!」
画面に届いたのは、Googleからの冷淡な通知。
「別のデバイスまたはブラウザですでにログインしています」
――は? 誰が?
48時間後に再ログインを試して、そこにログインするためのリンクが届いていないか確認せよとの記載もあった。
Googleの「高度な保護機能プログラム」は、乗っ取り犯のなりすまし復旧を防ぐため、厳格な検証と待機期間を課してくる。
その厳格さは、本物の持ち主にも等しく容赦がなかった。
犯人に「Smart Lock」と「信頼できる端末」を掌握された時点で、母雀の敗北は決定的。
信頼できる端末を持つ子雀たちも、もう入れない。
かつ、相手が自分の PC から堂々と入れる以上、こちらの抵抗は無意味といえよう。
サインイン認証に失敗を重ねた母雀は、Google から「不審者」として扱われ、本人が自分のアカウントへの侵入者として完全にロックされたのである。
なお、高度な保護機能プログラムを有効にするなら、
Smart Lock 登録か、物理セキュリティキー(YubiKey)を 2本用意し、
バックアップコードも印刷して安全な場所に控えておくことをお勧めする。
YubiKey は、 PC に差しておくだけで、PW 入力を安全に認証できる優れものだ。
「いざという時に自分だけが入れない」事態は、平時にこそ防いでおきたい。
すこし、休んだ方がいいよ
正論だった。
ただし、自分が寝てる間に「JDN2-W09(Huawei)」が眠る保証はない。
10万枚近い写真と大量の個人情報が入った危険なアカウントを、そのまま放置することはできなかった。
アカウントと、睡眠と、仕事上の信用。
全部は守れない――何かを守るたびに、別の何かが削られていった。
最終的に、アカウントは復旧できた。
ただし、48時間後ではない。
何回か同じルートをたどった末に、復旧メールが届いたのだ。
最低でも10日以上は経っていただろう。
ログインできたことは、素直に喜ばしい。
だが、それ以上に安心したのは、すべての信頼できる端末が一度クリアされ、見知らぬ機種も消えたことである。
いずれこのアカウントは閉鎖予定だが、写真を落ち着いて退避する余裕が持てたのは大きい。
Google との信頼関係は、最初から作り直しだ。