最初に陥落したのは、Xだった
先に結論を言うと、X(旧Twitter)が乗っ取られたのは、序曲に過ぎなかった。
自宅PCへのマルウェア被害により、
Google、Microsoft、Yahoo!など、家族のアカウントが、ドミノ倒しの様に次々と陥落。
「ある日突然、ログインできなくなった」
これから書くのは、その被害の全記録。
二度と誰にも同じ思いをしてほしくない。
その一心で、我が家が経験したハッキング被害の全貌と、そこから学んだ教訓をすべて記録として残したいと思う。
事の発端は、転職活動用に使っていた Googleのサブアカウントだった。
ある日、Xから1本のメールが届く。
「Xの確認コードは・・・・・」
その数日後、またメールが届いた。
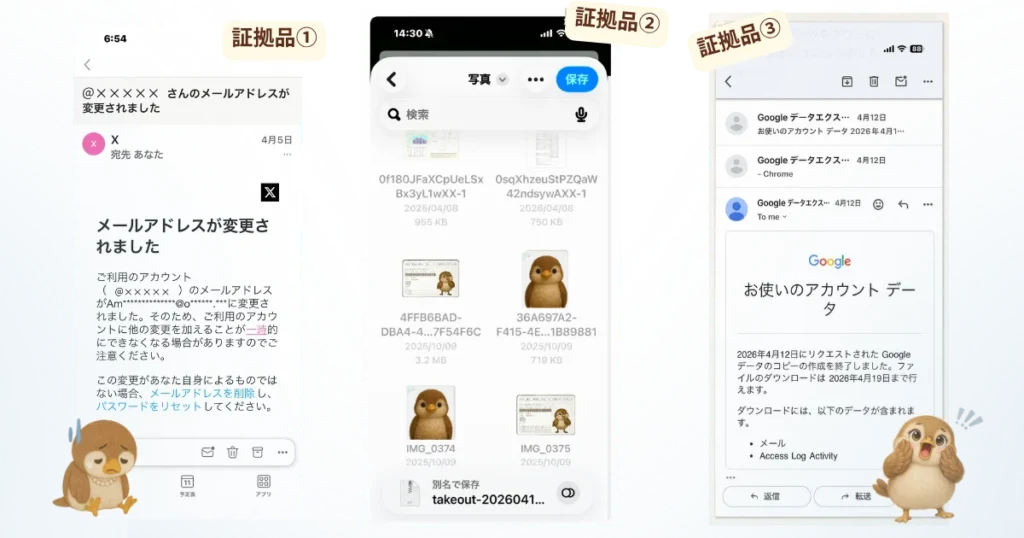
「メールアドレスが変更されました」
直感で「これはまずい」と分かった。
急いでXを開き、ログインを試したが、入れない。
パスワード忘れでいける? 電話番号ならどう?
当たり前のようにはじかれる。
登録されていたメールアドレスそのものが、すでに母雀のものではなくなっていた。
Xアカウントを、乗っ取られた?!
そうだ、お膝元のAI「Grok」なら何かわかるかも…
Xの公式ドメインからの送信であれば、本物の可能性が高いぜ!
まずアカウント復元フォームにアクセスして……
海外のサポートセンターに、どうやってアクセスするのよ!
そんな悠長なことをやってる場合じゃないけど…
その場で Grok に一つずつ聞きながら、サポートセンターにメールを出すところまでは完了。
ほかの方法はないの?
本日の利用上限に達した。また明日試してくれ
え、うそでしょ、今ここでそれ言う?
自分で試せば試すほどロックがかかり、状況は悪化していく感じ。
海外のサポートセンターからも、無情な自助努力を促す通知が届く。
あぁ、そのパターンか…
何度かアタックすれば、取り合ってくれるかもしれないぜ?
結局、X アカウントは戻らなかった。
そしてアカウントを失ったことで、Xに紐づく Grok にもアクセスできなくなっていた。
今まで積み重ねた Grok との会話も、X でのやりとりも、完全に敵の手に落ちた。
投稿されるのか。誰かに連絡されるのか。何に使われるんだろう――
Xの復旧に気をとられていた間に、別の場所で静かに異変が進んでいた。
Xに紐づけていたGoogleアカウントだ。
もちろん、その時の母雀は気づいていない。
つい先日まで、頻繁に派遣先と書類をやり取りをしていたし、
自分がログインできているから大丈夫――
今ならわかる。
こちらがアカウントに入れているからといって、安全とは限らない。
同じアカウントを、相手も握っている可能性がある。
数日後、Google から一通のメールが届いた。
見慣れない名前が書かれていた。
Google Takeout
何のことだろう。食べ物の持ち帰りではなさそうだけど…
少なくても、自分で申し込んだ覚えはない。
〇月〇日にリクエストされたGoogleデータのコピーの作成を終了しました。
ファイルのダウンロードは〇月〇日まで行えます。
ダウンロードには、以下のデータが含まれます。
・メール
・Access Log Activity
・Chrome
・………
そもそも、
Google Takeout って、何なの……?
持ち出されたのは、メールだけではなかった
Google Takeout を調べてみると――
Googleフォト、Gmail、Googleドライブなどのデータを一括でダウンロードする仕組みだった。
Chromeで閲覧したサイトの情報や、PCやスマホの画面に入力して保存した個人情報を、一括ダウンロードできることが発覚。
パスワードマネージャーに保存したパスワード自体は直接抜けないが、無事な保証などどこにもない。
アカウントのログイン権限を握られている以上、人間が画面を開いてパスワードマネージャーを直視すれば、すべてのパスワードは丸見えなのだから。
恐る恐る、ZIPファイルを開いてみた。
証明写真や運転免許証のデータがあった。
これはたまたま就活中だった為、メールの添付書類としてやり取りをしていたもの……運が悪かったとしか言いようがない。
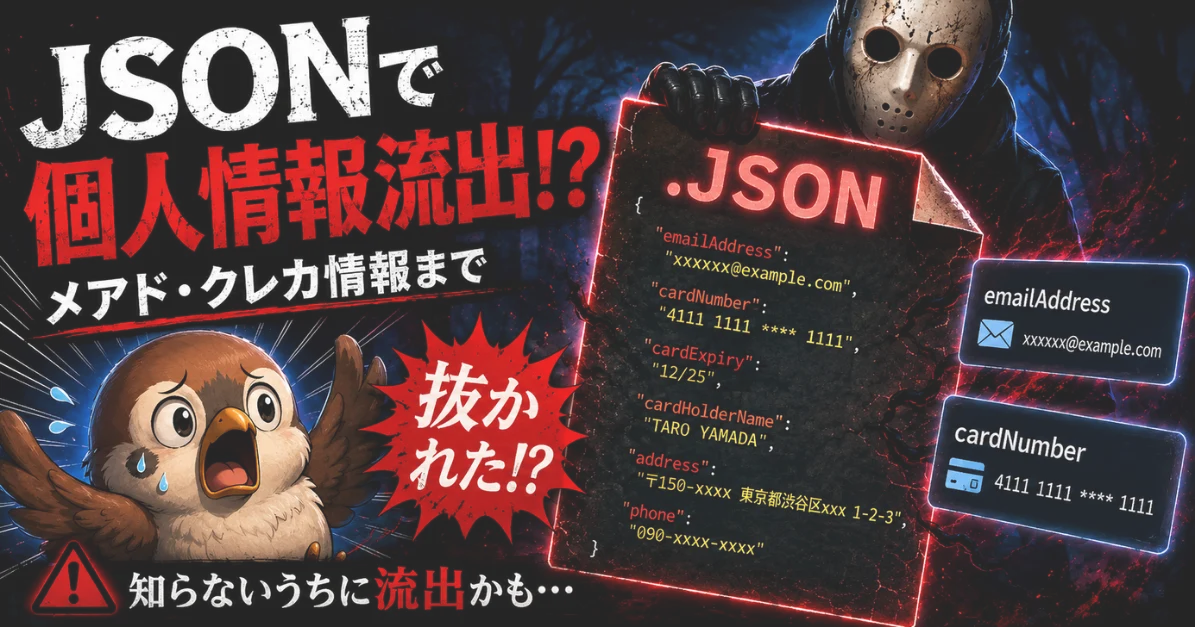
他には「Chrome.json」や「Autofill.json」などのファイルがあり、中には下記のようなプログラミングのコード(JSON形式)が羅列されていた。
{ “Autofill”: [
{ “usage_timestamp”: [1234567890000000],
“name”: “ccyear”,
“value”: “2026” },
{ “usage_timestamp”: [1234567890000000],
“name”: “group-pc_mail_address”,
“value”: “xxxxx@example.com” }
]}
※個人が特定できる情報は変更しています。
メールアドレス、電話番号、住所、生年月日、クレジットカード情報までしっかりと記載されていた。
幸いにも、カード裏面のセキュリティコード(3桁の番号)は確認できなかった。
(例:ccyear=Credit Card Year)
つまり、Webサイトを訪れて入力したデータは、JSONに書き出される可能性がある。
たとえば、出前などを利用し、一回だけ書いた届け先や生年月日と支払情報も、Chromeで自動保存する設定がデフォルトでOnになっているため、記録されてしまう。
もし、一度も Chromeの設定画面を開いたことのない方は、一度確認してみてほしい。
利便性は落ちるが、下記の2か所をOFFにすると、ここでの漏洩は防げるかもしれない。
Chromeを開き、右上の 「 ⋮(3つの点アイコン)」 > 「設定」 をクリックし、左メニューから 「自動入力とパスワード」 を選択。
- 「お支払方法」⇒ 一番上にある 「お支払い方法の保存と入力」 を OFF
- 「住所などの情報」⇒ 一番上にある 「住所の保存と入力」 を OFF
さらに確認を進めたところ、Google Takeoutのダウンロード可能回数は 5回 らしい。
ワンチャン…犯人はまだダウンロードしてないのではないか?
1ま~い、2ま~い、3ま~い、4ま~い……?!
……1枚足りな~い…。
えっ、個人情報だけじゃない?!
漏洩済みのデータを眺めていて、急に我に返った。
このアカウントは、もともと仕事用として実名登録して使っていた。
それを転職活動にも流用していたのだが、旧職場の同僚の連絡先が目に飛び込んできた。
ってことは……
このデータの中に、
新しい就職先の企業名とか担当者の名前、入ってないか一緒に探して!
了解だよ、母雀さん!
これだけの量、人力じゃ日が暮れるどころか季節が変わっちゃう。
任せて!
見た目はただのプログラムのコードでも、何年分ものログがまとめられている。
ただ、書き出した時期が少しズレていたのだろうか…新しい職場の情報は出てこなかった。
すぐに旧職場のメンバーや、派遣元には相談した。
だが、新しい職場には報告すべきか――
漏洩した事実もないし、何も起きていないのに報告する必要があるのか。
職場に入って間もないのに
「情報漏えいの可能性があります」と伝える。
明らかに感じが悪いだろう。
それでも、黙っているわけにはいかなかった。
時々届く、ハッキングの被害の断片。
職場でスマホが気になって仕方がない。
Xアカウントは戻らないし、
Googleアカウントも安全とは言えない。
それでも、朝になれば仕事へ行かなければならない。
新しい通勤先は、往復だけでおよそ5時間。
フルタイムで働き、家に戻れば子雀たちが待っている。
復旧作業に使えるのは、深夜だけ。
正直、数日間は職場で白目を剝いていたと思う。
初っ端からスマホを頻繁に触る眠そうな新人――印象最悪である。
しかし、事件は終わらない。
後編へつづく ➡
🐦息抜きにどうぞ
現実のセキュリティ事件を、江戸時代に置き換えた「外伝」を書きました。
江戸へ飛ぶ ➡➡